Hardware-Wallets gelten als Goldstandard bei der Krypto-Aufbewahrung, gerade weil die privaten Schlüssel das Gerät niemals verlassen. Aber was, wenn das Gerät selbst manipuliert wurde, bevor es überhaupt beim Käufer ankam?
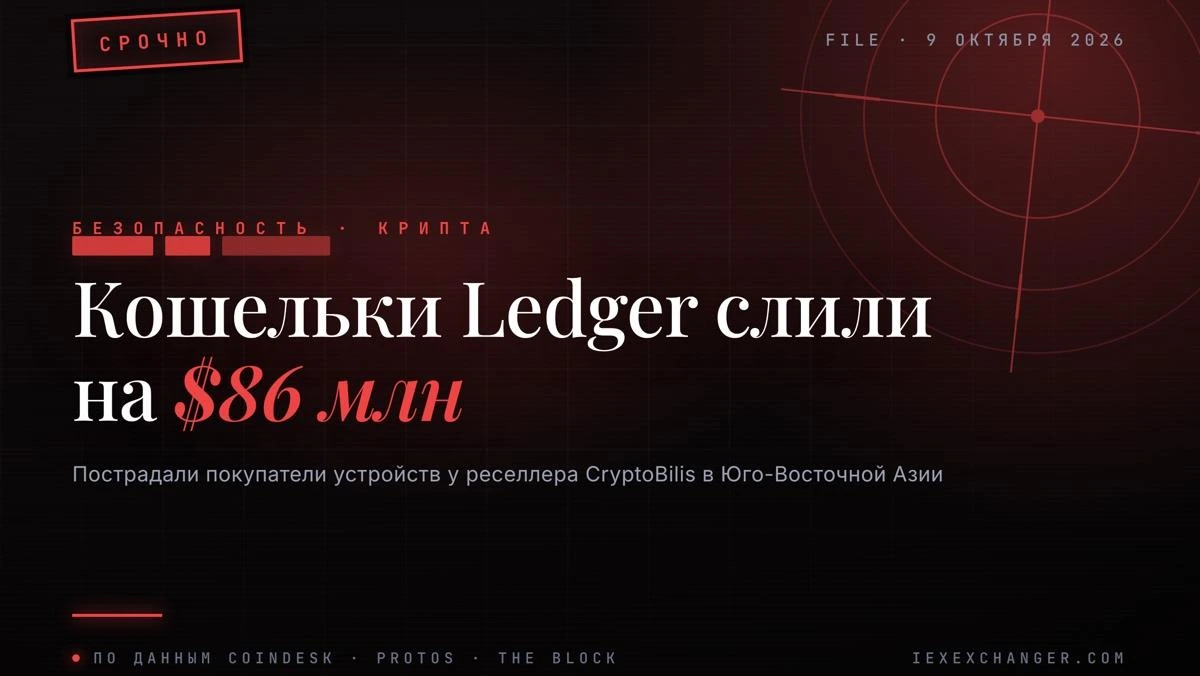
Genau das versucht Ledger derzeit herauszufinden. Das Unternehmen untersucht eine Diebstahlwelle bei Nutzern, die ihre Geräte über den malaysischen Händler CryptoBilis gekauft haben — dieser bezeichnet sich selbst als offiziellen Ledger-Partner im Land und verkauft gleichzeitig Wallets von Trezor, OneKey, Tangem und SafePal. Der pseudonyme On-Chain-Analyst Specter hat mehr als 86 Millionen Dollar nachverfolgt, die aus Hunderten von Adressen in Bitcoin, Ethereum und Tron abgezogen wurden. Andere Schätzungen liegen eher bei 72 Millionen Dollar — die genaue Summe ist noch nicht bestätigt.
Ledger hat CryptoBilis angewiesen, alle Verkäufe und Lieferungen zu stoppen, und eine deutliche Warnung ausgesprochen: Wer in den letzten 90 Tagen ein Gerät bei diesem Händler gekauft und noch nicht eingerichtet hat, sollte dies nicht tun. Wer es bereits eingerichtet hat, sollte seine Gelder auf ein neues Gerät mit einer komplett neuen, selbst generierten Wiederherstellungsphrase übertragen.
Die genaue Ursache ist noch nicht geklärt. Der ehemalige Mt.-Gox-Chef Mark Karpelès erklärte, in ähnlichen Fällen seien Geräte von nicht autorisierten Händlern bereits geöffnet und mit Spyware zum Abgreifen von Wiederherstellungsphrasen präpariert aufgetaucht, noch bevor sie beim Kunden ankamen. Sicherheitsforscherin Taylor Monahan mahnt dagegen zur Ruhe: Ihrer Ansicht nach gibt es keine Hinweise auf eine tatsächliche Schwachstelle in der Ledger-Firmware selbst — das größere kurzfristige Risiko bestehe darin, dass die massenhafte Umlagerung von Geldern Phishing-Betrügern, die sich als offizielle Ledger-Anleitungen tarnen, einen idealen Deckmantel biete.
Der Vorfall erinnert daran, dass das schwächste Glied bei der Krypto-Verwahrung fast nie die Kryptografie ist, sondern die Lieferkette. Ein Gerät kann technisch einwandfrei sein und trotzdem kompromittiert sein, wenn jemand die Verpackung geöffnet hat, bevor der Käufer sie erhielt.