Las carteras de hardware se consideran el estándar de oro para guardar criptomonedas precisamente porque las claves privadas nunca salen del dispositivo. Pero, ¿qué pasa si el dispositivo fue manipulado antes de llegar siquiera a manos del comprador?
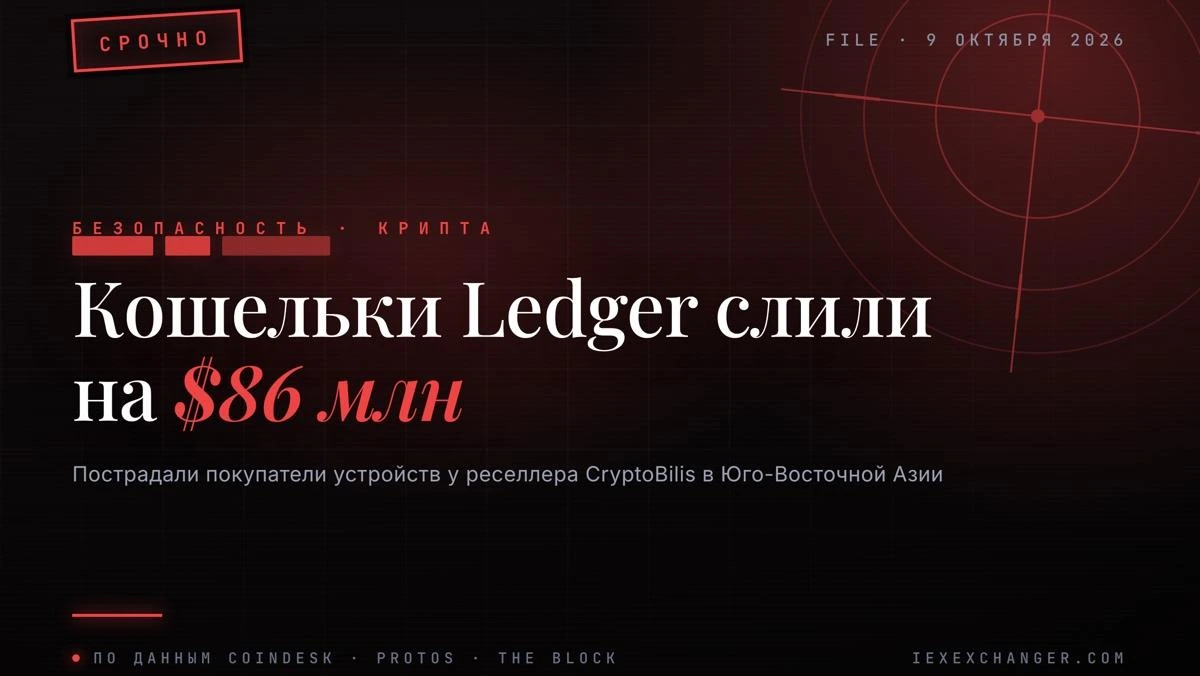
Eso es justo lo que Ledger está intentando averiguar. La empresa investiga una ola de robos entre usuarios que compraron dispositivos a través de CryptoBilis, un distribuidor malasio que se presenta como socio oficial de Ledger en el país mientras también vende carteras Trezor, OneKey, Tangem y SafePal. El analista pseudónimo Specter, tras rastrear transacciones en blockchain, identificó más de $86 millones retirados de cientos de direcciones en Bitcoin, Ethereum y Tron. Otras estimaciones sitúan la cifra más cerca de $72 millones; el total exacto sigue sin confirmarse.
Ledger ordenó a CryptoBilis detener todas las ventas y envíos, y emitió una advertencia directa: quien haya comprado un dispositivo a este distribuidor en los últimos 90 días y aún no lo haya configurado, no debería hacerlo. Quien ya lo haya configurado debe transferir sus fondos a un dispositivo nuevo con una frase de recuperación completamente nueva generada por sí mismo.
La causa exacta aún no se ha determinado. El exdirector ejecutivo de Mt. Gox, Mark Karpelès, afirmó que, en casos similares, dispositivos de distribuidores no autorizados han aparecido abiertos e implantados con spyware diseñado para capturar frases de recuperación antes de llegar al cliente. La investigadora de seguridad Taylor Monahan, sin embargo, pide calma: según ella, no hay señales de una vulnerabilidad real en el firmware de Ledger, y el riesgo mayor ahora es que la migración masiva de fondos crea el escenario perfecto para estafas de phishing disfrazadas de instrucciones oficiales.
El episodio recuerda algo clave: el eslabón más débil en la custodia de criptomonedas casi nunca es la criptografía, sino la cadena de suministro. Un dispositivo puede ser técnicamente perfecto y aun así estar comprometido si alguien abrió la caja antes que el comprador.